LIBRARY · ARTIKEL
Ein einfacher Leitfaden zur Bekämpfung von E-Mail-Spoofing
Was ist E-Mail-Spoofing?
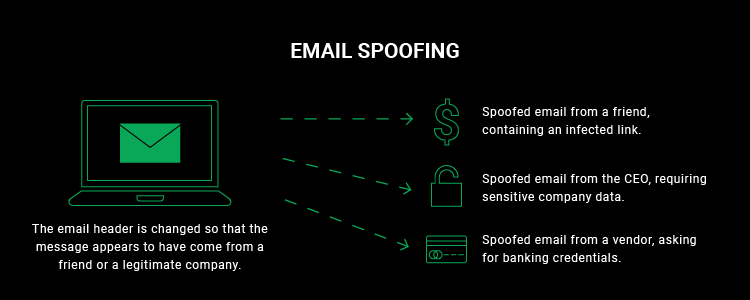
E-Mail-Spoofing bezeichnet das Versenden von E-Mails mit einer gefälschten Absenderadresse. Dadurch wird der Empfänger getäuscht und glaubt, die E-Mail stamme von jemandem, den er kennt oder dem er vertraut. In der Regel dient sie als Werkzeug für Phishing-Angriffe, mit denen Angreifer Ihre Online-Konten übernehmen, Schadsoftware verbreiten oder Geld stehlen wollen.
Gefälschte E-Mails sind leicht zu erstellen und leicht zu erkennen. Bösartigere und gezielte Varianten können jedoch erhebliche Probleme verursachen und stellen eine große Sicherheitsbedrohung dar.
Gründe für E-Mail-Spoofing
Die Gründe für E-Mail-Spoofing liegen auf der Hand. In der Regel haben die Täter etwas Böswilliges im Sinn, etwa den Diebstahl privater Unternehmensdaten. Dies sind die häufigsten Motive hinter dieser betrügerischen Aktivität:
- Phishing. E-Mail-Spoofing ist fast immer das Einfallstor für Phishing. Sich als jemand auszugeben, den der Empfänger kennt, ist eine Taktik, um die Person dazu zu bringen, auf schädliche Links zu klicken oder vertrauliche Informationen preiszugeben.
- Identitätsdiebstahl. Wer sich als eine andere Person ausgibt, kann mehr Daten über das Opfer sammeln (z. B. indem er vertrauliche Informationen im Namen von Finanz- oder medizinischen Einrichtungen anfordert).
- Umgehen von Spam Filtern. Durch häufiges Wechseln der E-Mail-Adressen können Spammer verhindern, auf eine Sperrliste gesetzt zu werden.
- Anonymität. Manchmal wird eine gefälschte E-Mail-Adresse einfach verwendet, um die wahre Identität des Absenders zu verbergen.
Gefahren von E-Mail-Spoofing
E-Mail-Spoofing ist äußerst gefährlich und schädlich, weil es muss kein Konto kompromittieren und umgeht dabei Sicherheitsmaßnahmen, die die meisten E-Mail-Anbieter inzwischen standardmäßig einsetzen. Er nutzt den Faktor Mensch aus, insbesondere den Umstand, dass niemand den Header jeder empfangenen E-Mail genau prüft. Außerdem ist es für Angreifer unglaublich einfach, und erfordert kaum technisches Fachwissen um ihn in einfacher Form durchzuführen. Hinzu kommt, dass sich jeder Mailserver so umkonfigurieren lässt, dass er einem legitimen Server identisch oder nahezu identisch ist und so unbemerkt durchrutscht.
Wie fälschen Hacker Ihre E-Mail-Adresse?
E-Mail-Spoofing ist möglich durch das Fälschen der E-Mail-Syntax mit mehreren Methoden unterschiedlicher Komplexität. Sie unterscheiden sich außerdem darin, welchen Teil der E-Mail der Angreifer fälscht.
Diese Varianten können Ihnen beim Surfen im Internet begegnen.
Spoofing über den Anzeigenamen
Beim Spoofing über den Anzeigenamen handelt es sich um eine Art des E-Mail-Spoofings, bei der nur der Anzeigename des Absenders gefälscht wird. Dazu kann jemand ein neues Gmail-Konto mit demselben Namen wie der Kontakt registrieren, den er imitieren möchte. Beachten Sie jedoch: Der mailto: zeigt eine andere E-Mail-Adresse an. Wenn Sie jemals eine E-Mail von Jeff Bezos erhalten haben, in der er Sie um ein Darlehen bat, sind Sie bereits auf ein Beispiel für Spoofing über den Anzeigenamen gestoßen.
Eine solche E-Mail umgeht auch sämtliche Schutzmaßnahmen gegen Spoofing. Sie wird nicht als Spam herausgefiltert, da es sich um eine legitime E-Mail-Adresse handelt. Dabei werden Benutzeroberflächen ausgenutzt, die auf einfache Bedienung ausgelegt sind – die meisten modernen E-Mail-Programme zeigen keine Metadaten an. Daher ist Spoofing über den Anzeigenamen aufgrund der weiten Verbreitung von E-Mail-Apps auf Smartphones sehr wirksam. Oft bieten diese nur Platz für einen Anzeigenamen.
IndicHosts.net empfiehlt Organisationen, eine unternehmensweite Richtlinie einzuführen, die den Anzeigenamen in E-Mails vollständig abschafft.
Spoofing über legitime Domains
Angenommen, der Angreifer strebt eine höhere Glaubwürdigkeit an. In diesem Fall kann er auch eine vertrauenswürdige E-Mail-Adresse im Von Header verwenden, etwa „Customer Support Specialist“. Das bedeutet, dass sowohl der Anzeigename als auch die E-Mail- Adresse irreführende Informationen anzeigen.
Für diesen Angriff muss weder das Konto übernommen noch in das interne Netzwerk des angegriffenen Unternehmens eingedrungen werden. Es werden lediglich kompromittierte SMTP-Server (Simple Mail Transfer Protocol) genutzt, die Verbindungen ohne Authentifizierung zulassen und es erlauben, die Adressen „An“ und „Von“ manuell festzulegen. Mit shodan.io lassen sich 6,000,000 SMTP-Server finden, von denen viele garantiert angreifbar sind. Außerdem kann der Angreifer jederzeit selbst einen bösartigen SMTP-Server einrichten.
Die Lage ist ernst, da viele Unternehmens-E-Mail-Domains keinerlei Schutzmaßnahmen zur Überprüfung einsetzen. Dennoch gibt es einige Techniken, mit denen Sie Ihre Domain schützen können – dazu später mehr.
Spoofing über ähnlich aussehende Domains
Angenommen, eine Domain ist geschützt und Domain-Spoofing ist nicht möglich. In diesem Fall wird der Angreifer höchstwahrscheinlich eine ähnlich aussehende Domain einrichten. Bei dieser Angriffsart registriert und verwendet der Betrüger eine Domain, die der nachgeahmten Domain ähnelt, z. B. „@doma1n.co“ statt „@domain.co“. Die Abweichung kann so gering sein, dass ein unaufmerksamer Leser sie nicht bemerkt. Das ist wirksam, denn wann haben Sie sich zuletzt die Mühe gemacht, einen E-Mail-Header zu lesen?
Mit einer sehr ähnlichen Domain, die zudem Spam-Prüfungen umgeht, weil es sich um ein legitimes Postfach handelt, erzeugt der Angreifer den Eindruck von Autorität. Das kann ausreichen, um das Opfer dazu zu bringen, sein Passwort preiszugeben, Geld zu überweisen oder Dateien zu senden. In allen Fällen ist die Prüfung der E-Mail-Metadaten die einzige Möglichkeit, festzustellen, ob die Nachricht echt ist. Unterwegs ist das jedoch manchmal schlicht unmöglich, insbesondere auf kleineren Smartphone-Displays.
Wie lässt sich E-Mail-Spoofing verhindern?
E-Mails sind die Lebensadern der meisten Unternehmen, aber auch beliebte Ziele von Cyberangreifern. Business Email Compromise (BEC) und E-Mail-Spoofing sind zwei Begriffe, die Ihnen in Briefings zu Cyberbedrohungen häufig begegnen dürften. Diese Taktiken werden immer raffinierter und täuschender, aber keine Sorge: Es gibt klare Schritte, mit denen Sie Ihr Postfach schützen können.
1. E-Mails authentifizieren:
- SPF, DKIM und DMARC: Betrachten Sie diese Verfahren als Ausweis Ihrer E-Mails. Sie helfen zu bestätigen, dass die E-Mail tatsächlich vom angegebenen Absender stammt. Dies kann über Ihr Webhosting Kontrollpanel aktiviert werden, oder Sie erstellen ein Ticket, damit wir dies für Sie übernehmen.
2. Wissen ist Macht:
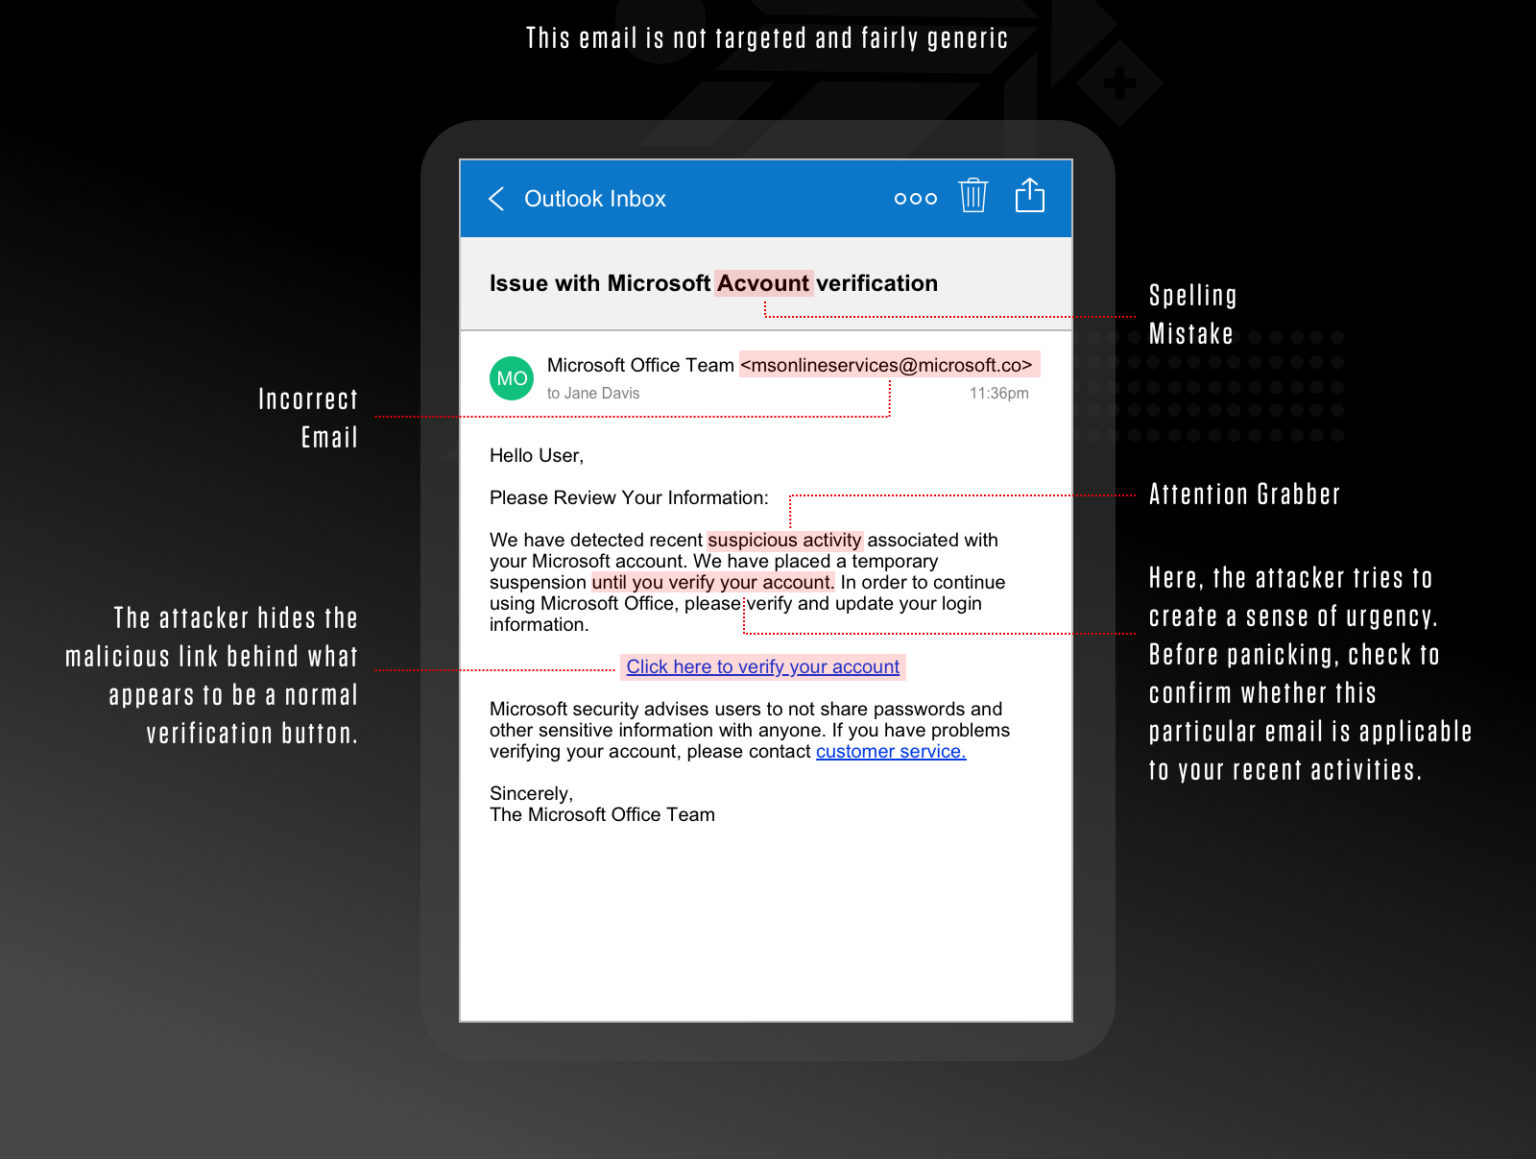
- Warnsignale erkennen: Seien Sie bei unerwarteten E-Mails vorsichtig und fahren Sie mit der Maus über Links, um das tatsächliche Ziel anzuzeigen.
- E-Mail-Adressen genau prüfen: Auch wenn der angezeigte Name korrekt aussieht, kann die tatsächliche Adresse einen Betrug verraten.
3. Verbessern Sie Ihre E-Mail-Abwehr:
- Investieren Sie in einen besseren E-Mail-Schutz. Manche Tools können Bedrohungen analysieren und verdächtige Elemente sogar in einer „Sandbox“ in einer geschützten Umgebung prüfen.
- IndicHosts bietet erstklassige E-Mail-Filterung durch SpamExperts zur Unterstützung Ihrer E-Mail-Abwehrstrategie.
4. Zwei Schritte sind besser als einer: Die Multi-Faktor-Authentifizierung (MFA) bietet eine zusätzliche Sicherheitsebene. Selbst wenn jemand Ihr Passwort kennt, kommt er ohne den zweiten Verifizierungsschritt nicht weit. Die kommende Version von cPanel unterstützt MFA jetzt für die IndicHosts Webhosting-Webmail-Oberfläche.
5. Datensicherung nicht vergessen: Sichern Sie wichtige Daten regelmäßig. Wenn Cyberkriminelle sie als Geisel nehmen, können Sie sich wieder erholen, ohne Lösegeld zu zahlen.
6. Kommunikationsrichtlinien:
- Wichtige Anfragen überprüfen: Wenn jemand nach vertraulichen Informationen oder Geld fragt, überprüfen Sie dies auf einem anderen Weg, zum Beispiel per Telefonanruf.
- Externe E-Mails erkennen: Einige Unternehmen kennzeichnen externe E-Mails mit Markierungen wie „“, damit sie auffallen.
7. Wenn etwas verdächtig aussieht, melden Sie es: Ermutigen Sie Ihre Kollegen, seltsame E-Mails zu melden. Wenn alle wachsam bleiben, haben es Betrüger schwerer.
8. Inhalte filtern: So wie ein Kaffeefilter unerwünschte Bestandteile auffängt, können Inhaltsfilter in Ihrem E-Mail-System schädliche Inhalte aussortieren.
9. Immer auf dem neuesten Stand bleiben: So wie Sie Ihr Smartphone aktualisieren, schützen regelmäßige Updates und Patches Ihrer E-Mail-Software vor bekannten Bedrohungen.
10. Halten Sie sich bedeckt: Vermeiden Sie es, einzelne E-Mail-Adressen überall im Internet zu veröffentlichen. Verwenden Sie stattdessen allgemeine Adressen wie „contact@company.com."
11. Seien Sie wählerisch: Erwägen Sie, eine E-Mail-VIP-Liste (Whitelist) oder eine Sperrliste (Blacklist) anzulegen, um zu steuern, wer Ihr Postfach erreichen darf.
Abschließend lässt sich sagen: Technik kann unseren E-Mail-Schutz zwar verstärken, doch die eigentliche Stärke liegt in Information und Wachsamkeit. Regelmäßige Schulungen und ein aufmerksamer Blick sind Ihr bester Schutz vor E-Mail-Bedrohungen. Bleiben Sie sicher und gehen Sie stets umsichtig mit E-Mails um!