LIBRARY · ARTICLE
Guide simple pour lutter contre l’usurpation d’adresse e-mail
Qu’est-ce que l’usurpation d’adresse e-mail ?
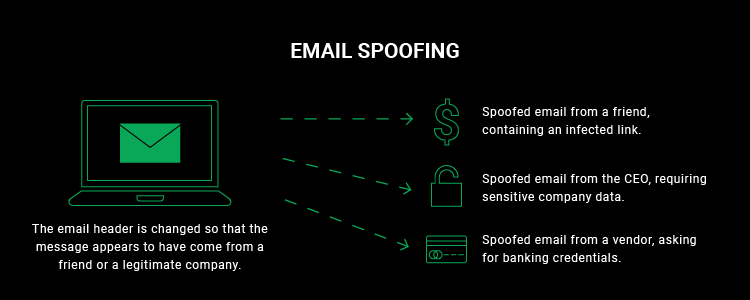
L’usurpation d’adresse e-mail consiste à envoyer des e-mails avec une adresse d’expéditeur falsifiée. Elle trompe le destinataire en lui faisant croire que l’e-mail provient d’une personne qu’il connaît ou en qui il a confiance. Il s’agit généralement d’un outil d’attaque par hameçonnage (phishing), conçu pour prendre le contrôle de vos comptes en ligne, diffuser des logiciels malveillants ou détourner des fonds.
Les e-mails usurpés sont faciles à fabriquer et faciles à détecter. Toutefois, les variantes plus malveillantes et ciblées peuvent causer des problèmes importants et constituer une menace majeure pour la sécurité.
Les raisons de l’usurpation d’adresse e-mail
Les raisons de l’usurpation d’adresse e-mail sont assez simples. Le plus souvent, le cybercriminel a une intention malveillante, comme le vol des données privées d’une entreprise. Voici les motifs les plus courants de cette activité malveillante :
- Hameçonnage (phishing). Presque systématiquement, l’usurpation d’adresse e-mail sert de porte d’entrée à l’hameçonnage. Se faire passer pour une personne connue du destinataire est une tactique visant à inciter la personne à cliquer sur des liens malveillants ou à communiquer des informations sensibles.
- Usurpation d’identité. Se faire passer pour quelqu’un d’autre peut aider un criminel à recueillir davantage de données sur sa victime (par exemple, en demandant des informations confidentielles à des établissements financiers ou médicaux).
- Contourner les Spam filtres. Changer fréquemment d’adresse e-mail permet aux spammeurs d’éviter d’être placés sur liste noire.
- Anonymat. Parfois, une fausse adresse e-mail est utilisée simplement pour dissimuler la véritable identité de l’expéditeur.
Les dangers de l’usurpation d’adresse e-mail
L’usurpation d’adresse e-mail est extrêmement dangereuse et nuisible, car elle n’a besoin de compromettre aucun compte en contournant les mesures de sécurité que la plupart des fournisseurs de messagerie appliquent désormais par défaut. Elle exploite le facteur humain, notamment le fait que personne ne vérifie l’en-tête de chaque e-mail reçu. De plus, il est incroyablement facile pour les attaquants et ne nécessite presque aucune compétence technique pour la réaliser à un niveau élémentaire. Sans compter que chaque serveur de messagerie peut être reconfiguré pour être identique ou presque identique afin de passer inaperçu.
Comment les pirates usurpent-ils votre adresse e-mail ?
L’usurpation d’e-mail est possible grâce à la falsification de la syntaxe des e-mails selon plusieurs méthodes de complexité variable. Elles diffèrent également selon la partie de l’e-mail que l’attaquant falsifie.
Voici les variantes que vous pouvez rencontrer en naviguant sur le web.
Usurpation via le nom d’affichage
L’usurpation du nom d’affichage est un type d’usurpation d’e-mail dans lequel seul le nom d’affichage de l’expéditeur est falsifié. Il suffit pour cela de créer un nouveau compte Gmail portant le même nom que le contact que l’on souhaite usurper. Notez toutefois que le mailto: affichera une adresse e-mail différente. Si vous avez déjà reçu un e-mail de Jeff Bezos vous demandant de lui prêter de l’argent, vous avez été confronté à un exemple d’usurpation via le nom d’affichage.
Ce type d’e-mail contourne également toutes les contre-mesures de sécurité contre l’usurpation. Il ne sera pas filtré comme spam, car il s’agit d’une adresse e-mail légitime. Cette technique exploite des interfaces conçues pour la simplicité d’utilisation : la plupart des clients de messagerie modernes n’affichent pas les métadonnées. L’usurpation du nom d’affichage est donc très efficace en raison de la prédominance des applications de messagerie pour smartphone, qui n’ont souvent de place que pour un nom d’affichage.
IndicHosts.net recommande aux organisations d’adopter une politique visant à supprimer complètement le nom d’affichage des e-mails, à l’échelle de l’entreprise.
Usurpation via des domaines légitimes
Si l’attaquant vise une plus grande crédibilité, il peut également utiliser une adresse e-mail de confiance dans l’en-tête From , par exemple « Customer Support Specialist ». Cela signifie que le nom d’affichage et l’adresse e-mail adresse afficheront des informations trompeuses.
Cette attaque n’a besoin ni de détourner le compte ni de pénétrer dans le réseau interne de l’entreprise ciblée. Elle utilise simplement des serveurs SMTP (Simple Mail Transfer Protocol) compromis, qui autorisent les connexions sans authentification et permettent de renseigner manuellement les adresses «À» et «From». Grâce à shodan.io, il est possible d’identifier 6,000,000 serveurs SMTP, dont beaucoup sont forcément vulnérables. En outre, l’attaquant peut toujours mettre en place lui-même un serveur SMTP malveillant.
La situation est préoccupante, car de nombreux domaines de messagerie d’entreprise n’utilisent aucune mesure de vérification. Il existe néanmoins des techniques pour protéger votre domaine, dont nous reparlerons plus loin.
Usurpation via des domaines sosies
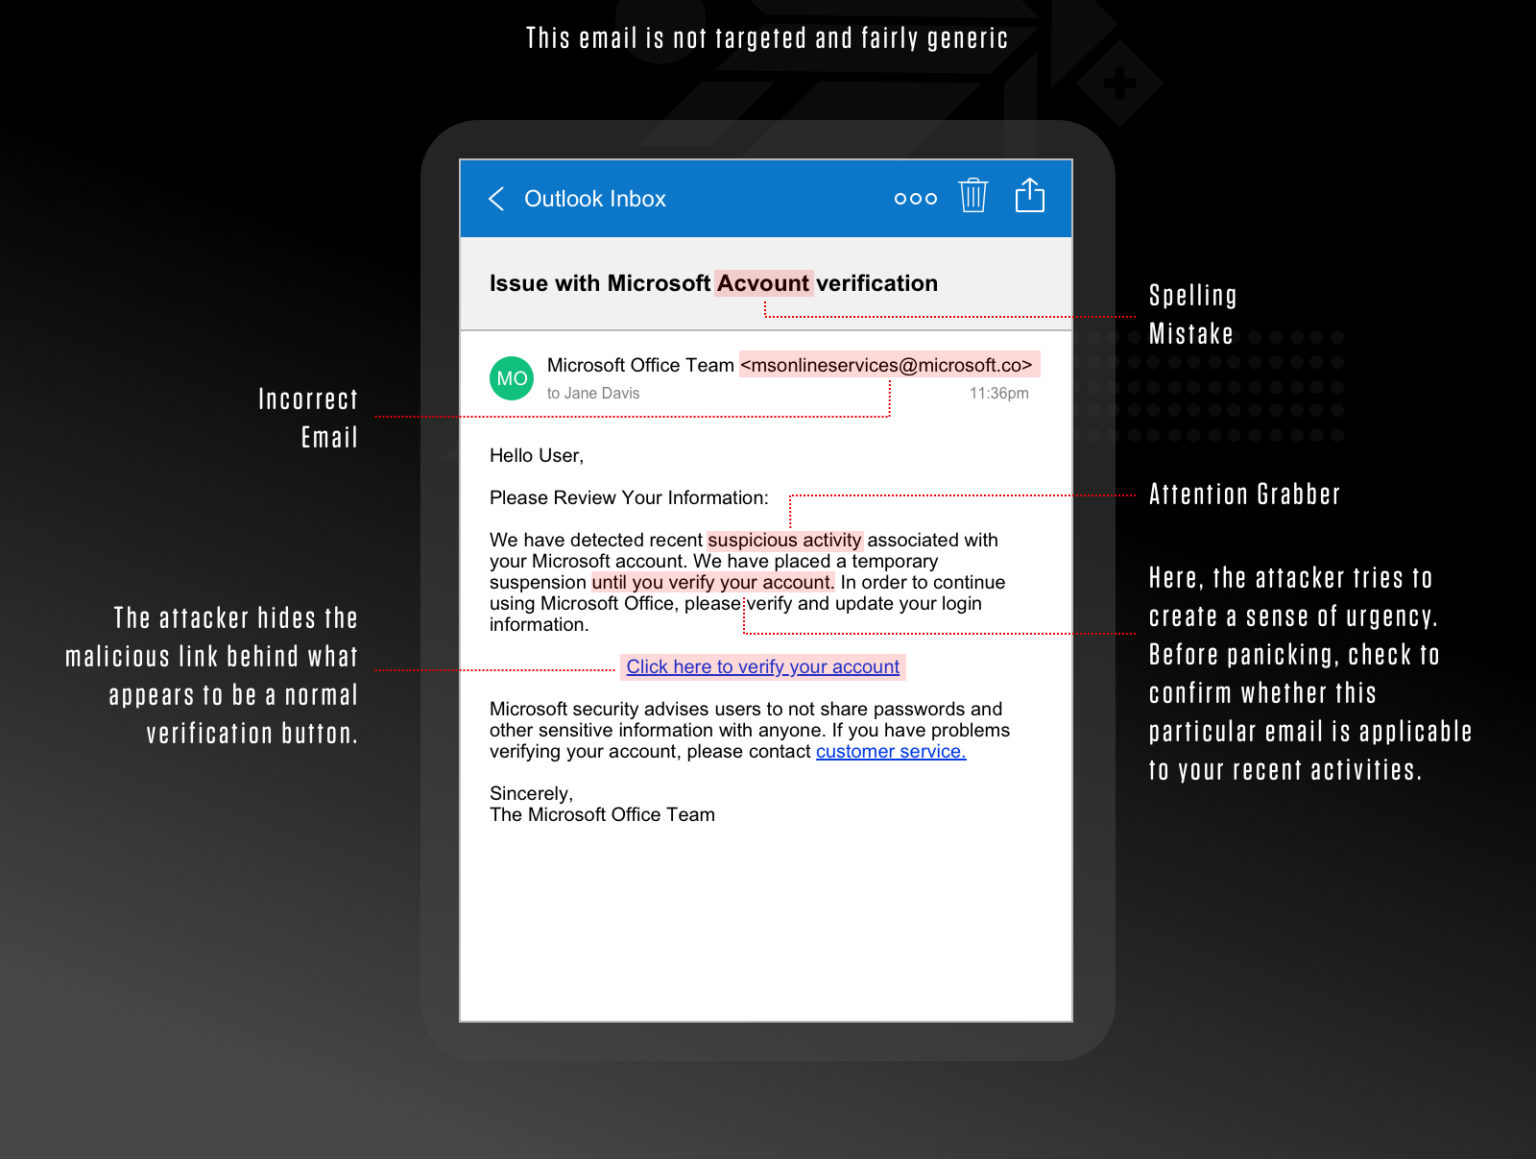
Supposons qu’un domaine soit protégé et que l’usurpation de domaine soit impossible. Dans ce cas, l’attaquant va très probablement créer un domaine sosie. Dans ce type d’attaque, le fraudeur enregistre et utilise un domaine similaire à celui qu’il usurpe, par exemple « @doma1n.co » au lieu de « @domain.co ». Cette modification peut être suffisamment discrète pour échapper à un lecteur inattentif. Elle est efficace, car à quand remonte la dernière fois que vous avez pris la peine de lire un en-tête d’e-mail ?
En utilisant un domaine très ressemblant, qui contourne en outre les filtres antispam puisqu’il s’agit d’une boîte de messagerie légitime, l’attaquant crée un sentiment d’autorité. Cela peut suffire à convaincre sa victime de divulguer son mot de passe, de virer de l’argent ou d’envoyer des fichiers. Dans tous les cas, l’analyse des métadonnées de l’e-mail est le seul moyen de confirmer l’authenticité du message. Toutefois, c’est parfois tout simplement impossible en déplacement, surtout sur les petits écrans de smartphone.
Comment empêcher l’usurpation d’adresse e-mail ?
Le courrier électronique est vital pour la plupart des entreprises, mais il constitue aussi une cible privilégiée des cyberattaquants. La compromission de messagerie professionnelle (Business Email Compromise, BEC) et l’usurpation d’adresse e-mail sont deux termes que vous entendez sans doute souvent dans les bulletins sur les cybermenaces. Ces techniques deviennent de plus en plus sophistiquées et trompeuses, mais pas d’inquiétude : des mesures claires existent pour protéger votre boîte de réception.
1. Authentifiez vos e-mails:
- SPF, DKIM et DMARC: considérez-les comme les cartes d’identité de vos e-mails. Ils permettent de confirmer que le message provient bien de l’expéditeur indiqué. Vous pouvez les activer depuis votre hébergement web panneau de contrôle ou ouvrir un ticket afin que nous nous en chargions pour vous.
2. Le savoir est une force:
- Repérez les signaux d’alerte: méfiez-vous des e-mails inattendus et survolez les liens pour voir leur véritable destination.
- Vérifiez attentivement les adresses e-mail: même si le nom de l’expéditeur semble correct, l’adresse réelle peut révéler une arnaque.
3. Renforcez vos défenses de messagerie:
- Investissez dans une meilleure sécurité de la messagerie. Certains outils peuvent analyser les menaces et même placer les éléments suspects en « sandbox » afin de les examiner dans un environnement isolé et sécurisé.
- IndicHosts propose un service premium de filtrage des e-mails par SpamExperts pour vous aider à mettre en place votre stratégie de défense de la messagerie.
4. Deux étapes valent mieux qu'une: l'authentification multifacteur (MFA) ajoute une couche de sécurité supplémentaire. Même si quelqu'un connaît votre mot de passe, il n'ira pas très loin sans la seconde étape de vérification. La prochaine version de cPanel met désormais en œuvre la MFA pour l'hébergement web IndicHostsl'interface de webmail de.
5. Sauvegardez vos données: enregistrez régulièrement vos données importantes. Si un cyberattaquant les prend en otage, vous pourrez rebondir sans avoir à payer de rançon.
6. Politiques de communication:
- Vérifiez les demandes importantes: si quelqu'un vous demande des informations sensibles ou de l'argent, vérifiez auprès de cette personne par un autre moyen, comme un appel téléphonique.
- Repérez les e-mails externes: certaines entreprises marquent les e-mails provenant de l'extérieur avec des étiquettes telles que « » afin qu'ils se remarquent.
7. Si quelque chose vous semble suspect, signalez-le: encouragez vos collègues à signaler les e-mails étranges. Lorsque tout le monde reste vigilant, il est plus difficile pour les escrocs de parvenir à leurs fins.
8. Filtrez le contenu: tout comme un filtre à café retient les particules indésirables, les filtres de contenu de votre système de messagerie peuvent éliminer les contenus malveillants.
9. Restez à jour: tout comme vous mettez à jour votre smartphone, la mise à jour et l'application régulière des correctifs de votre logiciel de messagerie le protègent contre les menaces connues.
10. Restez discret: évitez de diffuser des adresses e-mail individuelles partout sur le web. Utilisez plutôt des adresses génériques comme «contact@company.com."
11. Soyez sélectif: envisagez de créer une liste VIP d'adresses e-mail (liste blanche) ou une liste d'adresses bloquées (liste noire) afin de gérer les expéditeurs autorisés à accéder à votre boîte de réception.
En conclusion, si la technologie peut renforcer nos défenses en matière de messagerie, la véritable force réside dans l'information et la vigilance. Une formation régulière et un œil averti sont vos meilleurs boucliers contre les menaces par e-mail. Restez en sécurité et soyez toujours avisé face à vos e-mails !