LIBRARY · ARTÍCULO
Guía sencilla para combatir la suplantación de correo electrónico
¿Qué es la suplantación de correo electrónico?
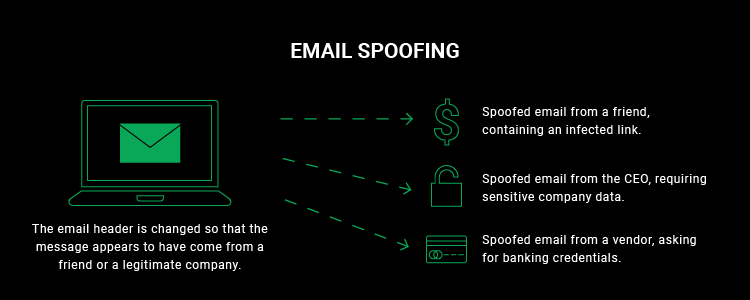
La suplantación de correo electrónico (email spoofing) consiste en enviar mensajes con una dirección de remitente falsificada. Engaña al destinatario para que crea que se lo envió alguien a quien conoce o en quien confía. Por lo general, es una herramienta de los ataques de phishing, diseñados para apoderarse de sus cuentas en línea, enviar malware o robar fondos.
Los mensajes de correo suplantados son fáciles de crear y de detectar. Sin embargo, las variantes más maliciosas y dirigidas pueden causar graves problemas y representar una enorme amenaza para la seguridad.
Motivos de la suplantación de correo electrónico
Los motivos de la suplantación de correo electrónico son bastante claros. Normalmente, el delincuente tiene alguna intención maliciosa, como robar los datos privados de una empresa. Estos son los motivos más habituales de esta actividad maliciosa:
- Phishing. Casi siempre, la suplantación de correo es la puerta de entrada al phishing. Hacerse pasar por alguien que el destinatario conoce es una táctica para lograr que la persona haga clic en enlaces maliciosos o facilite información confidencial.
- Robo de identidad. Hacerse pasar por otra persona puede ayudar al delincuente a obtener más datos de la víctima (por ejemplo, solicitando información confidencial en nombre de entidades financieras o sanitarias).
- Evitar los Spa filtros. Cambiar con frecuencia de dirección de correo puede ayudar a los remitentes de spam a evitar ser incluidos en listas negras.
- Anonimato. A veces, se utiliza una dirección de correo falsa simplemente para ocultar la verdadera identidad del remitente.
Peligros de la suplantación de correo electrónico
La suplantación de correo electrónico es extremadamente peligrosa y dañina porque no necesita comprometer ninguna cuenta al eludir las medidas de seguridad que la mayoría de los proveedores de correo electrónico aplican ya de forma predeterminada. Explota el factor humano, en especial el hecho de que nadie revisa el encabezado de todos los correos que recibe. Además, resulta increíblemente fácil para los atacantes y requiere casi ningún conocimiento técnico para llevarlo a cabo en un nivel básico. Sin olvidar que cualquier servidor de correo puede reconfigurarse para ser idéntico o casi idéntico y pasar inadvertido.
¿Cómo suplantan los hackers su dirección de correo electrónico?
La suplantación de correo electrónico (email spoofing) es posible mediante la falsificación de la sintaxis del correo electrónico con varios métodos de diversa complejidad. También se diferencian en la parte del correo que el atacante falsifica.
Estas son las variantes con las que podría encontrarse al navegar por Internet.
Suplantación mediante el nombre para mostrar
La suplantación del nombre para mostrar es un tipo de suplantación de correo electrónico en la que solo se falsifica el nombre para mostrar del remitente. Alguien puede lograrlo registrando una nueva cuenta de Gmail con el mismo nombre del contacto al que desea suplantar. Tenga en cuenta que el mailto: mostrará una dirección de correo electrónico diferente. Si alguna vez ha recibido un correo de Jeff Bezos en el que le pedía dinero prestado, se ha topado con un ejemplo de suplantación mediante el nombre para mostrar.
Este tipo de correo también elude todas las contramedidas de seguridad contra la suplantación. No se filtrará como spam, ya que se trata de una dirección de correo legítima. Aprovecha interfaces de usuario diseñadas pensando en la facilidad de uso: la mayoría de las aplicaciones de correo modernas no muestran los metadatos. Por ello, la suplantación del nombre para mostrar es muy eficaz debido a la prevalencia de las aplicaciones de correo en teléfonos inteligentes, que a menudo solo tienen espacio para el nombre para mostrar.
IndicHosts.net recomienda que la organización adopte una política para prescindir por completo del nombre para mostrar del correo electrónico en toda la empresa.
Suplantación mediante dominios legítimos
Supongamos que el atacante busca una mayor credibilidad. En ese caso, también puede usar una dirección de correo de confianza en el encabezado From como «Especialista de atención al cliente». Esto significa que tanto el nombre para mostrar como la dirección de correo electrónico dirección mostrarán información engañosa.
Este ataque no necesita secuestrar la cuenta ni penetrar en la red interna de la empresa objetivo. Solo utiliza servidores del Protocolo simple de transferencia de correo (SMTP) comprometidos que permiten conexiones sin autenticación y le permiten especificar manualmente las direcciones «Para» y «encabezado From». Con shodan.io podemos identificar 6,000,000 de servidores SMTP, muchos de los cuales con toda seguridad son vulnerables. Además, el atacante siempre puede configurar por sí mismo un servidor SMTP malicioso.
La situación es grave porque muchos dominios de correo corporativos no utilizan ninguna medida de verificación. Aun así, existen algunas técnicas que puede emplear para proteger su dominio; hablaremos de ello más adelante.
Suplantación mediante dominios similares
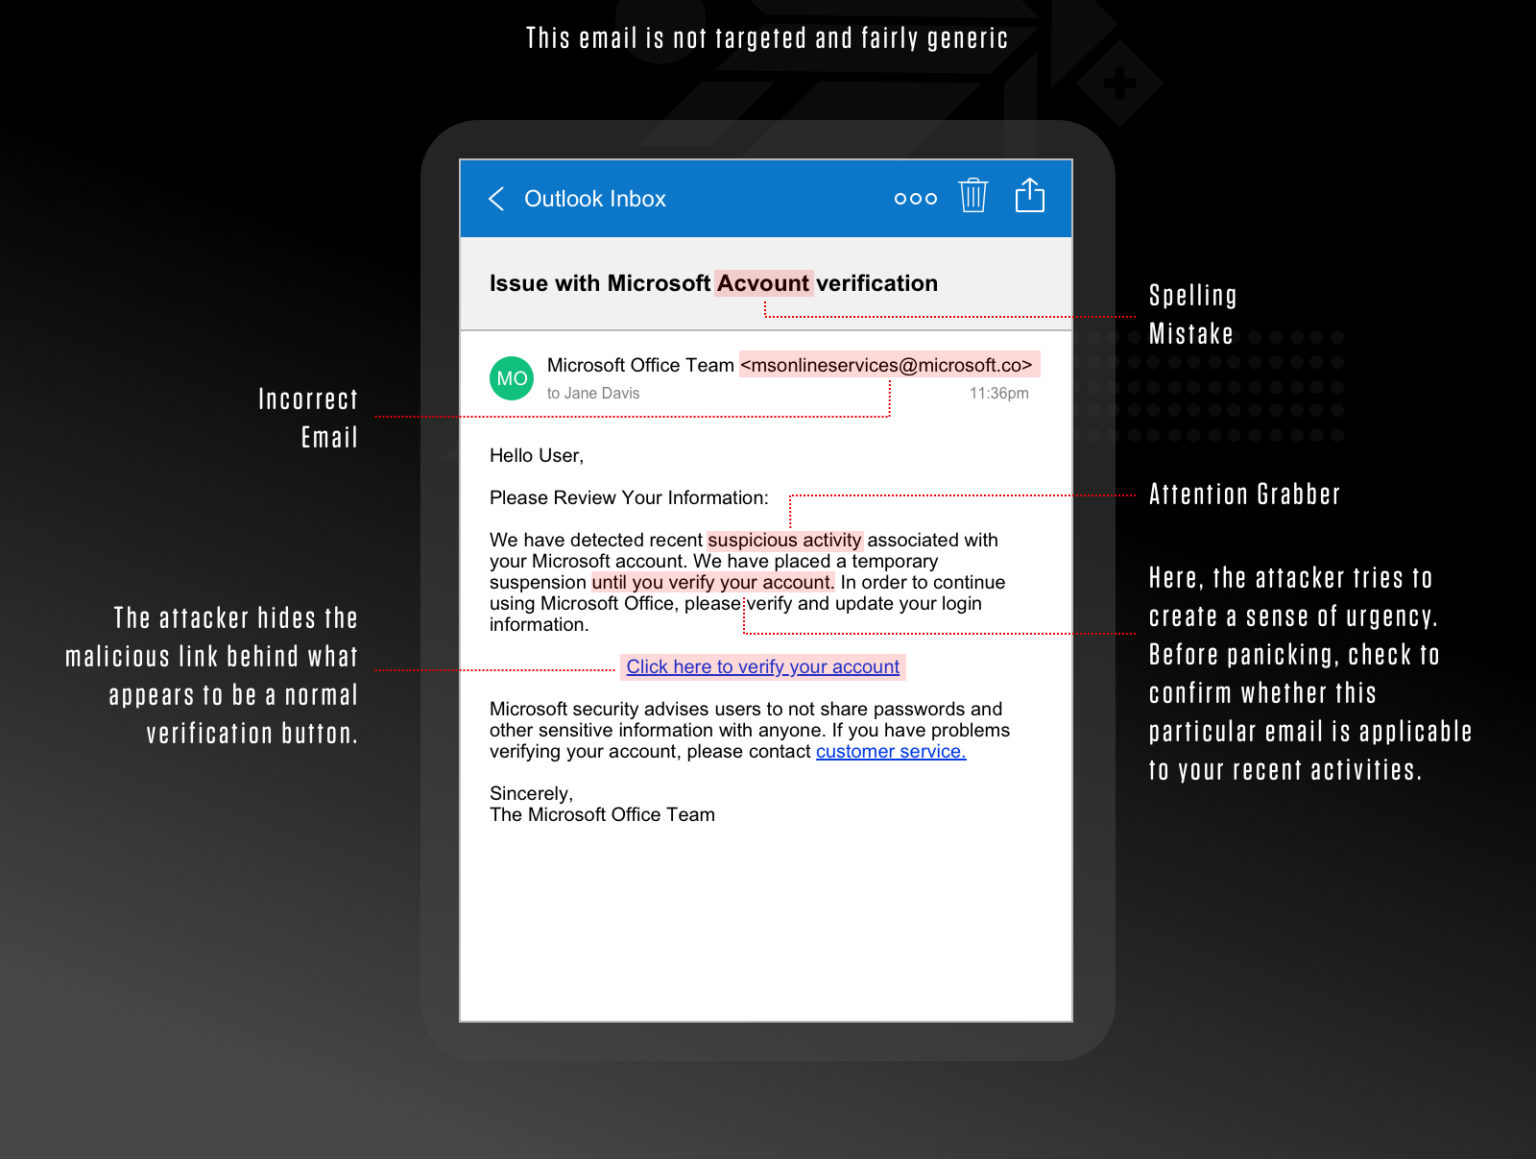
Supongamos que un dominio está protegido y que la suplantación de dominio no es posible. En ese caso, lo más probable es que el atacante configure un dominio similar. En este tipo de ataque, el estafador registra y utiliza un dominio parecido al dominio suplantado, por ejemplo, «@doma1n.co» en lugar de «@domain.co». Este cambio puede ser tan sutil que un lector poco atento no lo note. Resulta eficaz porque, ¿cuándo fue la última vez que se tomó la molestia de leer el encabezado de un correo electrónico?
Al usar un dominio muy similar, que además supera los filtros de spam por tratarse de un buzón legítimo, el atacante genera una sensación de autoridad. Puede bastar para convencer a su víctima de que revele su contraseña, transfiera dinero o envíe archivos. En todos los casos, analizar los metadatos del correo es la única forma de confirmar si el mensaje es auténtico. Sin embargo, a veces es sencillamente imposible hacerlo sobre la marcha, sobre todo en las pantallas más pequeñas de los teléfonos inteligentes.
¿Cómo evitar la suplantación de correo electrónico?
El correo electrónico es el pilar de la mayoría de las empresas, pero también es un objetivo habitual de los ciberdelincuentes. El compromiso de correo electrónico empresarial (BEC) y la suplantación de correo electrónico son dos términos que probablemente escuche con frecuencia en los informes sobre amenazas cibernéticas. Estas tácticas son cada vez más sofisticadas y engañosas, pero no se preocupe: existen pasos claros para proteger su bandeja de entrada.
1. Autentique sus correos electrónicos:
- SPF, DKIM y DMARC: Considérelos como los documentos de identidad de su correo electrónico. Ayudan a confirmar que el mensaje proviene de quien dice provenir. Esto se puede activar desde su web hosting panel de control o abra un ticket para que lo hagamos por usted.
2. El conocimiento es poder:
- Reconozca las señales de alerta: Desconfíe de los correos electrónicos inesperados y pase el cursor sobre los enlaces para ver su destino real.
- Verifique las direcciones de correo electrónico: Aunque el nombre del remitente parezca correcto, la dirección real puede delatar una estafa.
3. Refuerce las defensas de su correo electrónico:
- Invierta en una seguridad de correo electrónico más sólida. Algunas herramientas pueden analizar amenazas e incluso aislar los elementos sospechosos en un entorno de pruebas ("sandbox") para examinarlos en un espacio seguro.
- IndicHosts ofrece un servicio premium de filtrado de correo electrónico con SpamExperts para ayudarle con su estrategia de defensa del correo electrónico.
4. Dos pasos son mejor que uno: La autenticación multifactor (MFA) añade una capa adicional de seguridad. Aunque alguien conozca su contraseña, no llegará muy lejos sin el segundo paso de verificación. La próxima versión de cPanel ya implementa la MFA para el alojamiento web de IndicHostsla interfaz de webmail de.
5. Haga copias de seguridad: Guarde periódicamente los datos importantes. Si un ciberatacante los secuestra, usted podrá recuperarse sin pagarle un rescate.
6. Políticas de comunicación:
- Verifique las solicitudes importantes: Si alguien solicita información confidencial o dinero, confírmelo con esa persona por otro medio, como una llamada telefónica.
- Identifique los correos externos: Algunas empresas marcan los correos electrónicos externos con etiquetas como "" para que destaquen.
7. Si le parece sospechoso, denúncielo: Anime a sus compañeros a avisar sobre correos extraños. Si todos se mantienen alerta, a los estafadores les resultará más difícil tener éxito.
8. Filtre el contenido: Del mismo modo que un filtro de café retiene las partículas no deseadas, los filtros de contenido de su sistema de correo electrónico pueden eliminar el contenido dañino.
9. Mantenga todo actualizado: Del mismo modo que actualiza su teléfono inteligente, actualizar y aplicar parches con regularidad a su software de correo electrónico lo mantiene protegido frente a las amenazas conocidas.
10. Mantenga un perfil bajo: Procure no difundir direcciones de correo electrónico individuales por toda la web. En su lugar, utilice direcciones generales como "contact@company.com."
11. Sea selectivo: Considere crear una lista VIP de correo electrónico (lista blanca) o una lista de direcciones bloqueadas (lista negra) para gestionar quién puede llegar a su bandeja de entrada.
En conclusión, aunque la tecnología puede reforzar nuestras defensas del correo electrónico, el verdadero poder reside en estar informado y ser vigilante. La formación periódica y una mirada atenta pueden ser sus mejores escudos frente a las amenazas del correo electrónico. ¡Manténgase seguro y sea siempre inteligente con el correo electrónico!