LIBRARY · लेख
ईमेल स्पूफिंग से बचाव की एक आसान गाइड
ईमेल स्पूफिंग क्या है?
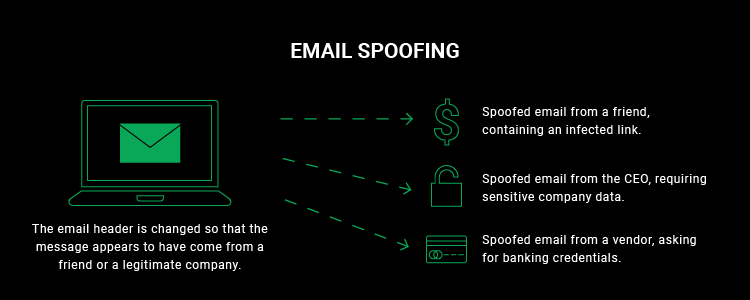
ईमेल स्पूफिंग का अर्थ है ईमेल भेजना, जिसमें भेजने वाले का पता फर्जी होता है। इससे पाने वाले को लगता है कि ईमेल उसके किसी जानने वाले या भरोसेमंद व्यक्ति ने भेजा है। आमतौर पर यह फिशिंग हमले का एक हथकंडा होता है, जिसका मकसद आपके ऑनलाइन अकाउंट पर कब्जा करना, मैलवेयर भेजना या पैसे चुराना होता है।
स्पूफ किए गए ईमेल संदेश बनाना आसान होता है और उन्हें पहचानना भी आसान होता है। लेकिन अधिक दुर्भावनापूर्ण और लक्षित किस्में गंभीर समस्याएँ पैदा कर सकती हैं और सुरक्षा के लिए बड़ा खतरा बन सकती हैं।
ईमेल स्पूफिंग के कारण
ईमेल स्पूफिंग के कारण काफी सीधे हैं। आमतौर पर अपराधी के मन में कुछ बुरा इरादा होता है, जैसे किसी कंपनी का निजी डेटा चुराना। इस दुर्भावनापूर्ण गतिविधि के सबसे आम कारण ये हैं:
- फिशिंग। लगभग हर मामले में ईमेल स्पूफिंग फिशिंग का रास्ता होती है। पाने वाले के किसी जानने वाले का रूप धरना एक तरकीब है जिससे व्यक्ति को दुर्भावनापूर्ण लिंक पर क्लिक करने या संवेदनशील जानकारी देने के लिए उकसाया जाता है।
- पहचान की चोरी। किसी और का रूप धरने से अपराधी को पीड़ित के बारे में अधिक डेटा जुटाने में मदद मिल सकती है (जैसे वित्तीय या चिकित्सा संस्थानों के नाम पर गोपनीय जानकारी मांगकर)।
- फ़िल्टर से स्पैम बचना। ईमेल पतों को बार-बार बदलने से स्पैमर ब्लैकलिस्ट होने से बच सकते हैं।
- गुमनामी। कभी-कभी फर्जी ईमेल पते का इस्तेमाल सिर्फ भेजने वाले की असली पहचान छिपाने के लिए किया जाता है।
ईमेल स्पूफिंग के खतरे
ईमेल स्पूफिंग बेहद खतरनाक और नुकसानदेह है, क्योंकि यह को किसी भी अकाउंट से छेड़छाड़ करने की आवश्यकता नहीं होती यह उन सुरक्षा उपायों को दरकिनार करके काम करता है, जिन्हें अब अधिकांश ईमेल प्रदाता डिफ़ॉल्ट रूप से लागू करते हैं। यह मानवीय कमज़ोरी का फ़ायदा उठाता है, खासकर इस बात का कि कोई भी व्यक्ति अपने हर ईमेल का हेडर दोबारा जाँचता नहीं है। इसके अलावा, हमलावरों के लिए यह बेहद आसान भी है और इसके लिए लगभग किसी तकनीकी जानकारी की आवश्यकता नहीं होती कम से कम बुनियादी स्तर पर। यह भी ध्यान रखें कि हर मेल सर्वर को इस तरह कॉन्फ़िगर किया जा सकता है कि वह असली सर्वर जैसा या लगभग वैसा ही दिखे और जाँच से बच निकले।
हैकर आपका ईमेल पता कैसे स्पूफ़ करते हैं?
ईमेल स्पूफ़िंग इस प्रकार संभव है: ईमेल सिंटैक्स की जालसाज़ी करके अलग-अलग जटिलता वाले कई तरीकों से। इनमें यह भी अंतर होता है कि हमलावर ईमेल के किस हिस्से की जालसाज़ी करता है।
इंटरनेट इस्तेमाल करते समय आपको किस तरह के अलग-अलग रूप मिल सकते हैं, यह देखिए।
डिस्प्ले नेम के ज़रिए स्पूफ़िंग
डिस्प्ले नेम स्पूफ़िंग ईमेल स्पूफ़िंग का एक प्रकार है, जिसमें केवल ईमेल भेजने वाले का डिस्प्ले नेम नकली होता है। कोई भी व्यक्ति ऐसा उसी नाम से नया Gmail अकाउंट बनाकर कर सकता है, जिस संपर्क की नकल करनी हो। ध्यान दें कि mailto: में अलग ईमेल पता दिखाई देगा। अगर आपको कभी Jeff Bezos की ओर से पैसे उधार माँगने वाला ईमेल मिला है, तो आप डिस्प्ले नेम के ज़रिए की गई स्पूफ़िंग का उदाहरण देख चुके हैं।
इस तरह का ईमेल स्पूफ़िंग से बचाव के सभी उपायों को भी पार कर जाता है। इसे स्पैम के रूप में फ़िल्टर नहीं किया जाता, क्योंकि यह एक वैध ईमेल पता होता है। यह उन यूज़र इंटरफ़ेस का फ़ायदा उठाता है जो आसानी को ध्यान में रखकर बनाए गए हैं, क्योंकि अधिकांश आधुनिक ईमेल क्लाइंट ऐप मेटाडेटा नहीं दिखाते। इसलिए स्मार्टफ़ोन ईमेल ऐप के व्यापक उपयोग के कारण डिस्प्ले नेम स्पूफ़िंग बहुत प्रभावी होती है। अक्सर इनमें सिर्फ़ डिस्प्ले नेम के लिए ही जगह होती है।
IndicHosts.net सलाह देता है कि संगठन पूरी कंपनी में ईमेल के डिस्प्ले नेम का उपयोग पूरी तरह बंद करने की नीति अपनाएँ।
वैध डोमेन के ज़रिए स्पूफ़िंग
मान लीजिए हमलावर अपने ईमेल को ज़्यादा विश्वसनीय दिखाना चाहता है। ऐसे में वह From हेडर में किसी भरोसेमंद ईमेल पते का भी उपयोग कर सकता है, जैसे “Customer Support Specialist”। इसका मतलब है कि दोनों, डिस्प्ले नेम और ईमेल पता भ्रामक जानकारी दिखाएँगे।
इस हमले में न तो अकाउंट हाइजैक करने की ज़रूरत होती है और न ही संबंधित कंपनी के आंतरिक नेटवर्क में घुसने की। इसमें केवल ऐसे compromised Simple Mail Transfer Protocol (SMTP) सर्वर इस्तेमाल किए जाते हैं जो बिना ऑथेंटिकेशन के कनेक्शन की अनुमति देते हैं और जिनमें आप “To” और “From” पते मैन्युअल रूप से निर्दिष्ट कर सकते हैं। shodan.io की मदद से हम 6,000,000 SMTP सर्वर पहचान सकते हैं, जिनमें से कई निश्चित रूप से असुरक्षित होंगे। इसके अलावा, हमलावर चाहे तो खुद भी एक दुर्भावनापूर्ण SMTP सर्वर सेट अप कर सकता है।
स्थिति गंभीर है क्योंकि कई कंपनियों के ईमेल डोमेन में सत्यापन के लिए कोई सुरक्षा उपाय लागू नहीं होते। फिर भी, कुछ तरीके हैं जिनसे आप अपने डोमेन को सुरक्षित रख सकते हैं – इस बारे में आगे और बताया गया है।
मिलते-जुलते डोमेन के ज़रिए स्पूफिंग
मान लीजिए कोई डोमेन सुरक्षित है और उसकी डोमेन स्पूफिंग संभव नहीं है। ऐसे में हमलावर संभवतः एक मिलता-जुलता डोमेन बना लेगा। इस तरह के हमले में धोखेबाज़ नकल किए जा रहे डोमेन जैसा दिखने वाला डोमेनरजिस्टर करके इस्तेमाल करता है, जैसे “@domain.co” की जगह “@doma1n.co”। यह बदलाव इतना मामूली हो सकता है कि बेपरवाह पाठक को नज़र ही न आए। यह तरीका इसलिए कारगर है कि आपने आखिरी बार ईमेल हेडर पढ़ने की ज़हमत कब उठाई थी?
बहुत मिलते-जुलते डोमेन का इस्तेमाल करके, जो वैध मेलबॉक्स होने के कारण स्पैम जाँच से भी निकल जाता है, हमलावर विश्वसनीयता का भ्रम पैदा करता है। यह पीड़ित को अपना पासवर्ड बताने, पैसे भेजने या कुछ फ़ाइलें भेजने के लिए राज़ी करने को काफ़ी हो सकता है। हर स्थिति में, संदेश असली है या नहीं, यह पुष्टि करने का एकमात्र तरीका ईमेल मेटाडेटा की जाँच है। लेकिन चलते-फिरते ऐसा करना कई बार बिल्कुल संभव नहीं होता, खासकर स्मार्टफ़ोन की छोटी स्क्रीन पर।
ईमेल स्पूफिंग को कैसे रोकें?
ईमेल अधिकांश व्यवसायों की जीवनरेखा हैं, लेकिन साइबर हमलावरों के भी पसंदीदा निशाने हैं। Business Email Compromise (BEC) और ईमेल स्पूफिंग ऐसे दो शब्द हैं जो आप साइबर खतरों की चर्चा में अक्सर सुनते होंगे। ये तरीके लगातार चालाक और भ्रामक होते जा रहे हैं, लेकिन चिंता न करें – अपने इनबॉक्स को सुरक्षित रखने के स्पष्ट उपाय मौजूद हैं।
1. अपने ईमेल को प्रमाणित करें:
- SPF, DKIM और DMARC: इन्हें अपने ईमेल के पहचान पत्र की तरह समझें। ये पुष्टि करने में मदद करते हैं कि ईमेल वास्तव में उसी से आया है जिसका वह दावा करता है। इन्हें आप अपने वेब होस्टिंग कंट्रोल पैनल से चालू कर सकते हैं या टिकट बनाएँ ताकि हम यह आपके लिए कर दें।
2. जानकारी ही ताकत है:
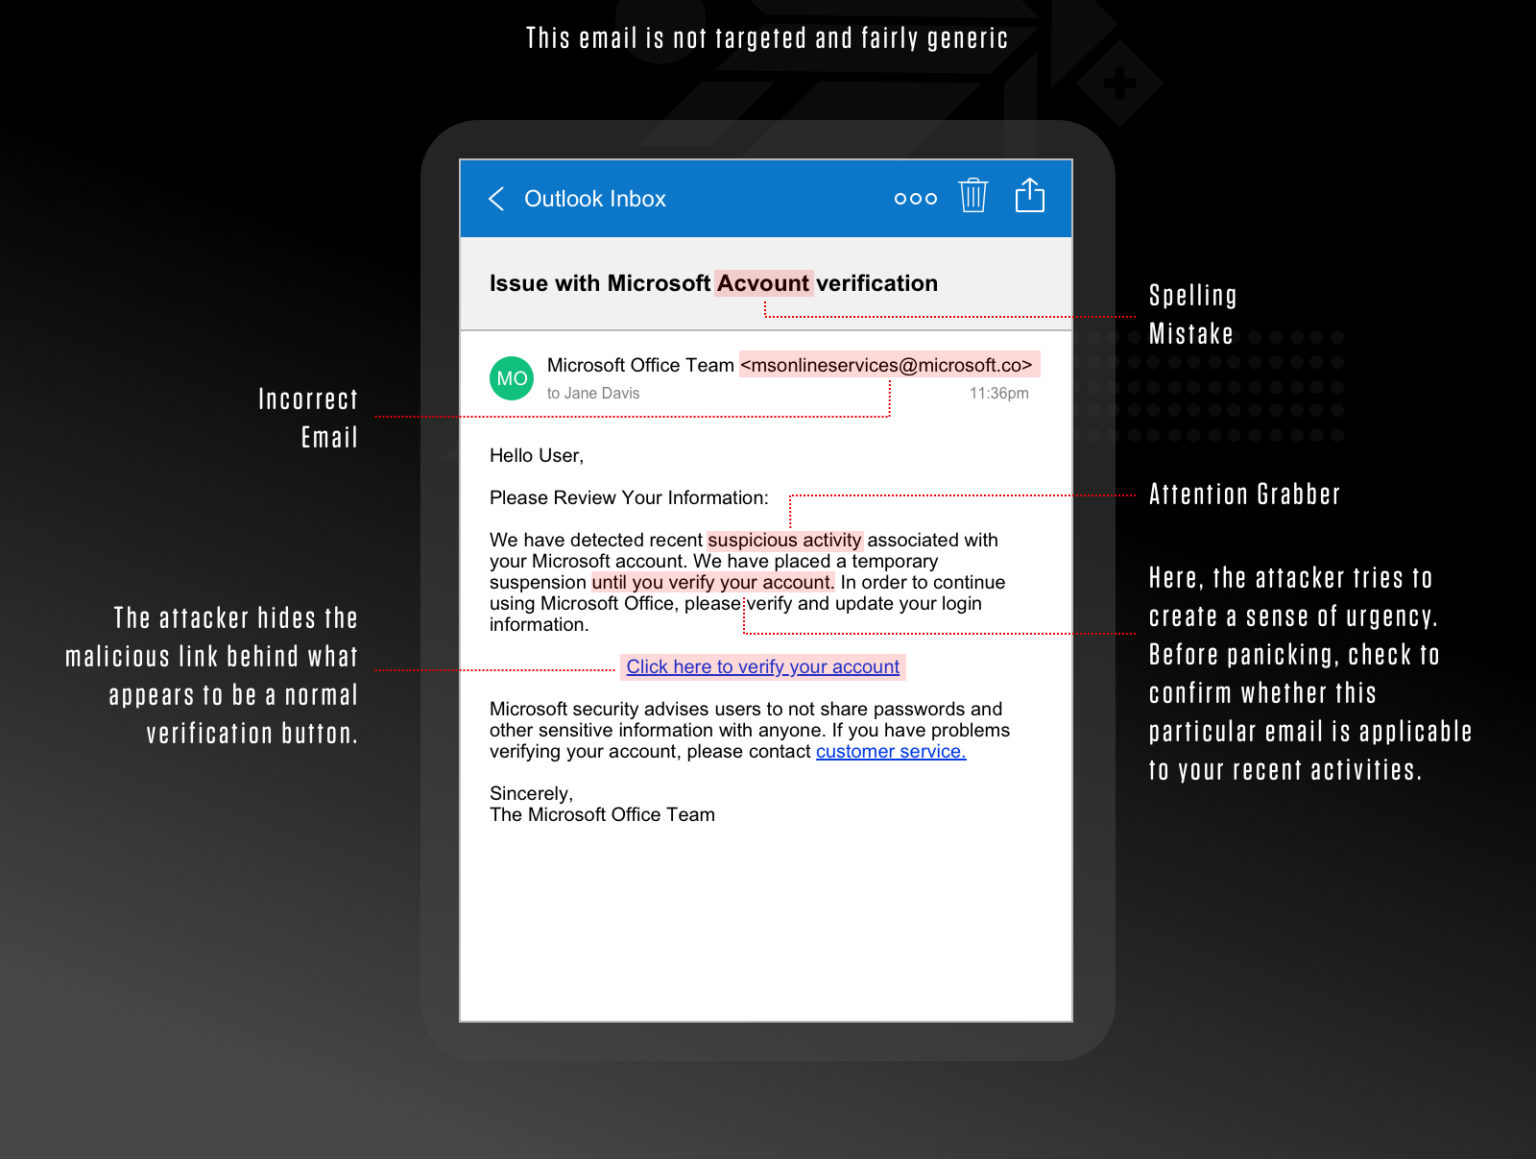
- खतरे के संकेत पहचानें: अनपेक्षित ईमेल से सावधान रहें, और लिंक पर माउस ले जाकर देखें कि वे वास्तव में कहाँ ले जाते हैं।
- ईमेल पते दोबारा जाँचें: भले ही ईमेल में दिखने वाला नाम सही लगे, असली पता धोखाधड़ी की पोल खोल सकता है।
3. अपनी ईमेल सुरक्षा को मज़बूत करें:
- बेहतर ईमेल सुरक्षा में निवेश करें। कुछ टूल खतरों का विश्लेषण कर सकते हैं और संदिग्ध चीज़ों को सुरक्षित वातावरण में जाँचने के लिए "सैंडबॉक्स" भी कर सकते हैं।
- IndicHosts प्रीमियम पेश करता है SpamExperts द्वारा ईमेल फ़िल्टरिंग ताकि आपकी ईमेल सुरक्षा रणनीति में सहायता मिल सके।
4. एक से भले दो चरण: मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA) सुरक्षा की एक अतिरिक्त परत जोड़ता है। अगर किसी को आपका पासवर्ड पता भी हो, तो दूसरे सत्यापन चरण के बिना वह ज़्यादा आगे नहीं बढ़ पाएगा। cPanel का आगामी संस्करण अब इसके लिए MFA लागू करता है: IndicHosts वेब होस्टिंगका वेबमेल इंटरफ़ेस।
5. बैकअप रखें: महत्वपूर्ण डेटा का नियमित रूप से बैकअप लें। अगर कोई साइबर हमलावर उसे बंधक बना ले, तो आप उसे फिरौती दिए बिना स्थिति से उबर सकते हैं।
6. संचार नीतियाँ:
- बड़े अनुरोधों की पुष्टि करें: अगर कोई संवेदनशील जानकारी या पैसे माँगे, तो किसी दूसरे माध्यम, जैसे फ़ोन कॉल, से उसकी दोबारा पुष्टि करें।
- बाहरी ईमेल पहचानें: कुछ कंपनियाँ बाहरी ईमेल पर "" जैसे टैग लगा देती हैं, ताकि वे अलग दिखें।
7. कुछ संदिग्ध लगे, तो रिपोर्ट करें: अपने सहकर्मियों को अजीब ईमेल के बारे में बताने के लिए प्रोत्साहित करें। जब सभी सतर्क रहते हैं, तो ठगों के लिए सफल होना कठिन हो जाता है।
8. कंटेंट फ़िल्टर करें: जैसे कॉफ़ी फ़िल्टर अनचाहे कणों को रोक लेता है, वैसे ही आपके ईमेल सिस्टम में कंटेंट फ़िल्टर हानिकारक कंटेंट को छाँटकर अलग कर सकते हैं।
9. अपडेट रहें: जिस तरह आप अपना स्मार्टफ़ोन अपडेट करते हैं, उसी तरह अपने ईमेल सॉफ़्टवेयर को नियमित रूप से अपडेट और पैच करने से वह ज्ञात खतरों से सुरक्षित रहता है।
10. कम से कम दिखावा करें: व्यक्तिगत ईमेल पते पूरे वेब पर साझा करने से बचें। इसके बजाय सामान्य पतों का उपयोग करें, जैसे "contact@company.com."
11. सोच-समझकर चुनें: ईमेल VIP सूची (व्हाइटलिस्ट) या प्रतिबंधित सूची (ब्लैकलिस्ट) बनाने पर विचार करें, ताकि आप तय कर सकें कि आपके इनबॉक्स तक कौन पहुँच सकता है।
अंत में, तकनीक भले ही हमारी ईमेल सुरक्षा को मज़बूत कर सकती है, लेकिन असली ताकत जानकारी और सतर्कता में है। नियमित प्रशिक्षण और पैनी नज़र ईमेल खतरों के विरुद्ध आपकी सबसे अच्छी ढाल हो सकती हैं। सुरक्षित रहें और हमेशा ईमेल के मामले में समझदार बनें!